Sigurnost podataka u DPP-u: kako zaštititi digitalne putovnice proizvoda od kibernetičkih napada i krivotvorenja

Digitalizacija zahvaća svaki dio poslovanja, ali malo koja novost mijenja pravila igre kao digitalna putovnica proizvoda. Kako se bliže nova pravila Europske unije o kružnom gospodarstvu, DPP od egzotičnog koncepta postaje obvezni standard.
Ideja je jednostavna: svaki proizvod – od baterije vašeg električnog automobila do džempera koji nosite – imat će vlastiti digitalni profil. U njemu će biti cijela povijest njegova životnog ciklusa, podrijetlo materijala, ugljični otisak i upute za recikliranje.
No time se otvara vrlo ozbiljno pitanje koje u oduševljenju održivim razvojem često ostaje u pozadini: što se događa s tom golemom bazom podataka ako dođe u pogrešne ruke? Sigurnost podataka u digitalnim putovnicama proizvoda nije samo IT problem.
Ona je temelj na kojem se gradi povjerenje potrošača, poslovnih partnera i regulatora. Ako se digitalnom putovnicom može lako manipulirati, cijeli koncept sljedivosti i transparentnosti pada. U ovom članku detaljno objašnjavamo zašto je DPP tako privlačna meta za kibernetičke kriminalce i koje stvarne tehnološke i strateške korake tvrtke moraju poduzeti da zaštite svoje proizvode i ugled.
Zašto je digitalna putovnica proizvoda „rudnik zlata” za hakere
Da bismo znali kako se braniti, prvo moramo razumjeti što štitimo. Digitalna putovnica proizvoda nije samo naljepnica s barkodom. To je složen podatkovni ekosustav koji objedinjuje podatke mnogih sudionika opskrbnog lanca – dobavljača sirovina, proizvođača, logističkih tvrtki i trgovaca.
Taj digitalni zapis sadrži vrlo osjetljive poslovne tajne.
Primjerice, točne udjele legura u nekoj industrijskoj komponenti, popis vanjskih dobavljača s kojima brend radi ili konkretne proizvodne postupke koji mu daju prednost na tržištu. Za industrijske špijune ti su podaci neprocjenjivi.
S druge strane, onima koji žele naštetiti ugledu tvrtke manipulacija podacima o utjecaju na okoliš može izazvati velik medijski skandal.
Osim toga, DPP je često u stvarnom vremenu povezan s ERP sustavima tvrtke. Uspješan proboj kroz infrastrukturu putovnice može poslužiti kao „stražnja vrata” u srž korporativne mreže.
Anatomija prijetnji: od čega se točno moramo štititi?
Prijetnje digitalnim putovnicama mogu se podijeliti u nekoliko glavnih skupina, a svaka traži poseban pristup.
- Krivotvorenje podataka i „greenwashing” prijevare: Najočitiji rizik za DPP je izmjena podataka u samoj putovnici. Zamislite proizvođača brze mode koji nezakonito izmijeni digitalnu putovnicu svojih proizvoda kako bi pokazao da su izrađeni od 100 % recikliranog pamuka, iako nisu. To ne samo da dovodi u zabludu krajnjeg potrošača nego i krši europsko pravo. Krivotvorenje mogu iskoristiti i proizvođači krijumčarene robe: kopiraju valjanu digitalnu putovnicu i pridruže je lažnom proizvodu da izgleda autentično.
- Curenje podataka: Neovlašten pristup bazama podataka u kojima se čuvaju digitalne putovnice može dovesti do curenja intelektualnog vlasništva. Hakeri traže slabe točke u sigurnosti poslužitelja u oblaku ili u API vezama (aplikacijskim programskim sučeljima) koje povezuju sustave duž opskrbnog lanca.
- Ransomware i napadi uskraćivanjem usluge (DDoS): Što ako hakeri šifriraju podatke u putovnicama i traže otkupninu za njihovo vraćanje? Ako je proizvodna linija automatizirana i traži izradu DPP-a u stvarnom vremenu, takav napad može zaustaviti cijelu tvornicu. Slično tome, DDoS napadi mogu preopteretiti poslužitelje pa digitalne putovnice postaju nedostupne carini ili krajnjim kupcima, što donosi logistički kaos i financijske gubitke.
Tehnološki štit: kako izgraditi otpornu digitalnu putovnicu
Zaštita DPP-a ne može se oslanjati na jedno rješenje. Potreban je višeslojni pristup koji spaja suvremenu kriptografiju i mrežnu sigurnost. Načelo „Security by Design” (sigurnost od samog dizajna) mora vrijediti od prvog trenutka osmišljavanja sustava za putovnice proizvoda.
Snaga blockchaina i decentraliziranih tehnologija
Jedno od najučinkovitijih rješenja protiv krivotvorenja podataka je blockchain ili druga tehnologija distribuirane glavne knjige. Za razliku od tradicionalnih centraliziranih baza, u kojima jedan administrator može izmijeniti zapis, blockchain pohranjuje podatke u decentraliziranoj mreži čvorova.
Svaki novi unos u digitalnu putovnicu – primjerice kad sirovina stigne u tvornicu ili kad proizvod prođe kontrolu kvalitete – bilježi se kao zaseban „blok”. Taj je blok kriptografski povezan s prethodnim. Ako netko pokuša naknadno izmijeniti podatke (primjerice, sakriti da je korištena otrovna kemikalija), morao bi istodobno izmijeniti ne samo taj blok nego i sve sljedeće blokove u cijeloj mreži, što je u praksi računski neizvedivo. Tako se postiže nepromjenjivost podataka. Jednom zapisana, povijest proizvoda ne može se prepisati.
Kriptografija i digitalni potpisi
Da bi se osiguralo da podaci u putovnici dolaze iz legitimnog izvora, a ne od prevaranta, koriste se asimetrična kriptografija i digitalni potpisi. Svaki sudionik opskrbnog lanca ima jedinstveni kriptografski ključ.
Kad dobavljač unese podatke u DPP, digitalno ih potpisuje svojim privatnim ključem.
Svatko dalje u lancu može javnim ključem tog dobavljača provjeriti potpis. Ako su podaci tijekom prijenosa izmijenjeni makar za jedan bajt, matematička provjera neće proći i sustav će označiti zlouporabu. To je digitalni ekvivalent voštanog pečata na pismu, samo neusporedivo sigurniji.
Arhitektura Zero Trust
Tradicionalni pristup kibernetičkoj sigurnosti usmjeren je na obranu „perimetra” – podizanje visokog zida oko mreže. No u svijetu DPP-a, gdje desetci tvrtki diljem svijeta dijele podatke, jasnog perimetra nema. Tu nastupa arhitektura Zero Trust.
Osnovno načelo Zero Trusta je „nikad ne vjeruj, uvijek provjeri”. Sustav ne vjeruje automatski nijednom korisniku ni uređaju, čak ni ako su već unutar korporativne mreže.
Svaki pokušaj pristupa podacima digitalne putovnice, bilo za čitanje ili pisanje, traži strogu autentifikaciju i autorizaciju. Tako se smanjuje rizik od unutarnjih prijetnji i ograničava šteta ako haker preuzme jedan korisnički račun.
Praktični koraci za tvrtke: od teorije do primjene
Uvođenje svih tih tehnologija upravi može zvučati zastrašujuće, ali sigurnost je proces, a ne krajnje odredište. Da bi se pri uvođenju digitalne putovnice proizvoda zaštitile od kibernetičkih napada i krivotvorenja, tvrtke trebaju jasnu internu strategiju. Ovo su najvažniji praktični koraci za svaku organizaciju:
- Detaljna kontrola pristupa prema ulogama (RBAC): Ne treba svaki sudionik u lancu pristup svim podacima. Trgovac treba vidjeti materijale i upute za recikliranje, ali ne mora znati točnu cijenu sirovina od primarnog dobavljača. Sustave treba postaviti tako da svakoj ulozi prikazuju samo ono što joj treba.
- Obvezna višefaktorska autentifikacija (MFA): Svaka prijava u sustav za upravljanje DPP-om mora biti zaštićena više nego samo lozinkom. Biometrijski podaci ili hardverski tokeni drastično smanjuju rizik od neovlaštenog pristupa ukradenim vjerodajnicama.
- Redovite revizije i penetracijska testiranja: Sigurnost sustava mora se stalno testirati. Angažiranje „etičkih hakera” (white-hat hakera) koji simuliraju napade na DPP infrastrukturu najbolji je način da se ranjivosti otkriju prije nego što ih iskoriste pravi kriminalci.
- Obuka zaposlenika: Najslabija karika svakog sigurnosnog sustava i dalje je čovjek. Redovita obuka za prepoznavanje phishing poruka i tehnika socijalnog inženjeringa vrlo je važna jer hakeri upravo njima često dobivaju početni pristup korporativnim mrežama.
- Strog nadzor dobavljača: Vaš DPP sustav siguran je koliko i vaš najslabiji dobavljač. Tvrtke bi od svih partnera koji imaju pravo upisivati podatke u putovnice proizvoda trebale tražiti sigurnosne certifikate (poput ISO 27001).
Uloga propisa i normizacije
Tehnologije daju alate, a propisi postavljaju pravila. Europska unija ne propisuje samo uvođenje DPP-a, nego priprema i stroge okvire za zaštitu tih sustava. Uredba o ekološkom dizajnu održivih proizvoda (ESPR) postavlja visoke zahtjeve za interoperabilnost i sigurnost podataka.
Važno je spomenuti i preklapanje s Općom uredbom o zaštiti podataka (GDPR). Iako je DPP prvenstveno usmjeren na proizvode, može sadržavati i podatke koji se odnose na fizičke osobe. Sustavi digitalnih putovnica zato moraju biti osmišljeni tako da u potpunosti poštuju pravila o zaštiti osobnih podataka, uz tehnike poput kriptografske pseudonimizacije.
Otvorene norme ovdje će imati važnu ulogu. Organizacije poput ISO-a i međunarodni konzorciji rade na univerzalnim protokolima koji ne samo da jamče da putovnice mogu čitati različiti sustavi diljem svijeta, nego i da su kriptografski standardi koji ih štite ujednačeni i pouzdani.
Završne misli o sigurnosti podataka u DPP-u
Digitalna putovnica proizvoda velika je promjena u načinu na koji proizvodimo, trošimo i recikliramo robu. Može očistiti tržišta od krivotvorina, ukloniti obmanjujuće tvrdnje o održivosti i izgraditi stvarno kružno gospodarstvo. No taj se potencijal može ostvariti samo ako su podaci u putovnicama vjerodostojni i zaštićeni.
Zaštita DPP-a od kibernetičkih napada i krivotvorenja nije jednokratno ulaganje u softver, nego trajna obveza. Tvrtke koje to danas shvate i svoje sustave izgrade na čvrstim temeljima kriptografije, decentralizacije i stroge kontrole pristupa neće samo izbjeći kazne i štetu ugledu. Zaslužit će najvrjedniju imovinu u poslovanju – postojano povjerenje svojih kupaca.
Naša rješenja
DPP za različite industrije

DPP za građevne proizvode
DPP osigurava transparentnost sastava i održivosti građevnih materijala te olakšava dokazivanje podrijetla i usklađenosti s normama.
DPP za uvoznike
Uvoznici osiguravaju valjan DPP za svaki proizvod i pristup tržištu EU-a bez rizika od sankcija i kašnjenja.

DPP za krajnje potrošače
DPP donosi transparentnost – sastav, podrijetlo i recikliranje proizvoda – kako bi potrošači birali odgovorno i odlučivali informirano.
Pitate nas:
Česta pitanja
Blockchain pohranjuje podatke u decentraliziranoj mreži u kojoj je svaki novi zapis kriptografski povezan s prethodnim. Da bi naknadno izmijenio podatke, napadač bi morao istodobno izmijeniti sve sljedeće blokove u cijeloj mreži – što je u praksi računski neizvedivo.
Zero Trust je pristup u kojem sustav ne vjeruje automatski nijednom korisniku ni uređaju, čak ni onima koji su već unutar mreže. Svaki pokušaj pristupa podacima traži strogu autentifikaciju i autorizaciju. To je osobito važno za DPP jer podatke dijele desetci tvrtki diljem svijeta i nema jasnog zaštićenog perimetra.
Svaki sudionik u lancu podatke koje unosi potpisuje jedinstvenim privatnim kriptografskim ključem. Ostali sudionici potpis provjeravaju javnim ključem – ako je tijekom prijenosa izmijenjen makar jedan bajt, provjera automatski ne prolazi i sustav označava zlouporabu.
Tvrtke bi trebale uvesti detaljnu kontrolu pristupa prema ulogama, obveznu višefaktorsku autentifikaciju, redovite revizije i penetracijska testiranja etičkih hakera, obuku zaposlenika za prepoznavanje phishing napada te od svih dobavljača s pravom upisa podataka u putovnice tražiti sigurnosne certifikate (poput ISO 27001).
WIARA s cjelovitim DPP rješenjem
Naša rješenja
DPP za uvoznike
Uvoznici osiguravaju valjan DPP za svaki proizvod i pristup tržištu EU-a bez rizika od sankcija i kašnjenja.
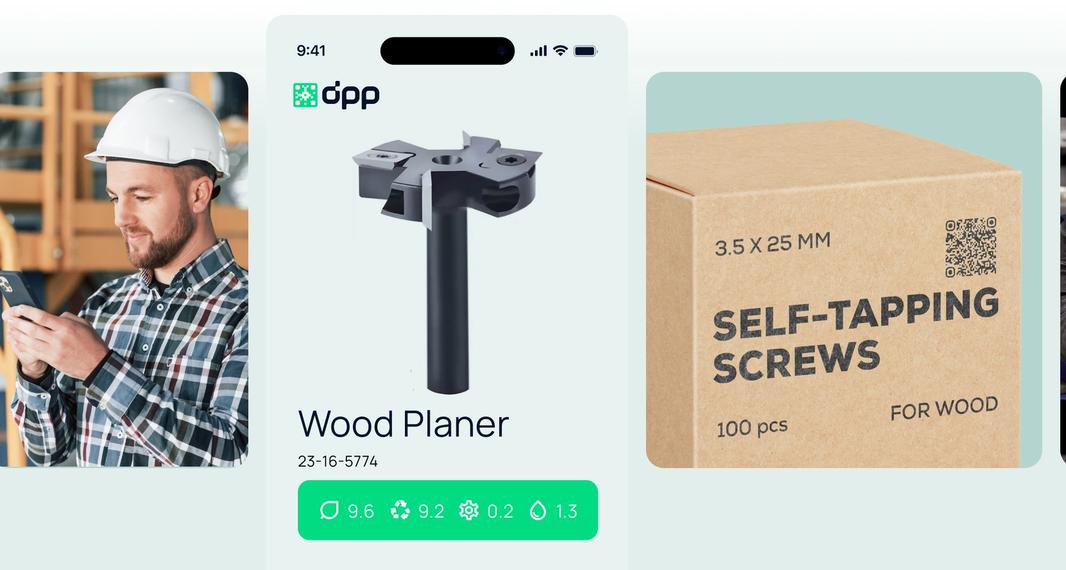
DPP za proizvođače
Proizvođači izrađuju i održavaju DPP, dokazuju usklađenost i održivost, stječu povjerenje i unapređuju svoje procese.

DPP za tekstil
DPP osigurava sljedivost od vlakna do recikliranja, dokazuje održivost robne marke i gradi povjerenje kupaca.
WIARA pomaže vašem poslovanju
Uvedite DPP u svoj proizvodni proces brzo, jednostavno i učinkovito